امنیت شبکه و ISO 27001؛ از مفاهیم پایه تا طراحی شبکه امن

امنیت شبکه را با مثال یک فروشگاه اینترنتی یاد بگیرید؛ از سه اصل امنیت اطلاعات و استاندارد ISO 27001 تا مدیریت ریسک، انتخاب تجهیزات و اجرای یک شبکه امن
امنیت شبکه و ISO 27001؛ از مفاهیم پایه تا طراحی یک شبکه امن
آموزش کاربردی ISMS، مدیریت ریسک و تجهیزات امنیت شبکه
فرض کنید صبح وارد محل کار میشوید و متوجه میشوید سایت فروشگاه از دسترس خارج شده، فایل سفارشها باز نمیشوند و آخرین نسخه پشتیبان اطلاعات نیز مربوط به چند ماه قبل است!
آیا مشکل فقط خرابی یک دستگاه است؟ یا سازمان در مدیریت امنیت اطلاعات ضعف دارد؟
پاسخ این سؤال، نقطه شروع آشنایی با سیستم مدیریت امنیت اطلاعات (ISMS) و استاندارد بینالمللی ISO/IEC 27001 است.
در این مقاله با مثال یک فروشگاه اینترنتی کوچک یاد میگیریم چگونه از شناسایی اطلاعات ارزشمند، به مدیریت ریسک و طراحی یک شبکه امن برسیم؛ بدون آنکه لازم باشد از ابتدا متخصص امنیت سایبری باشیم.
۱. امنیت اطلاعات؛ سه اصل ساده اما حیاتی
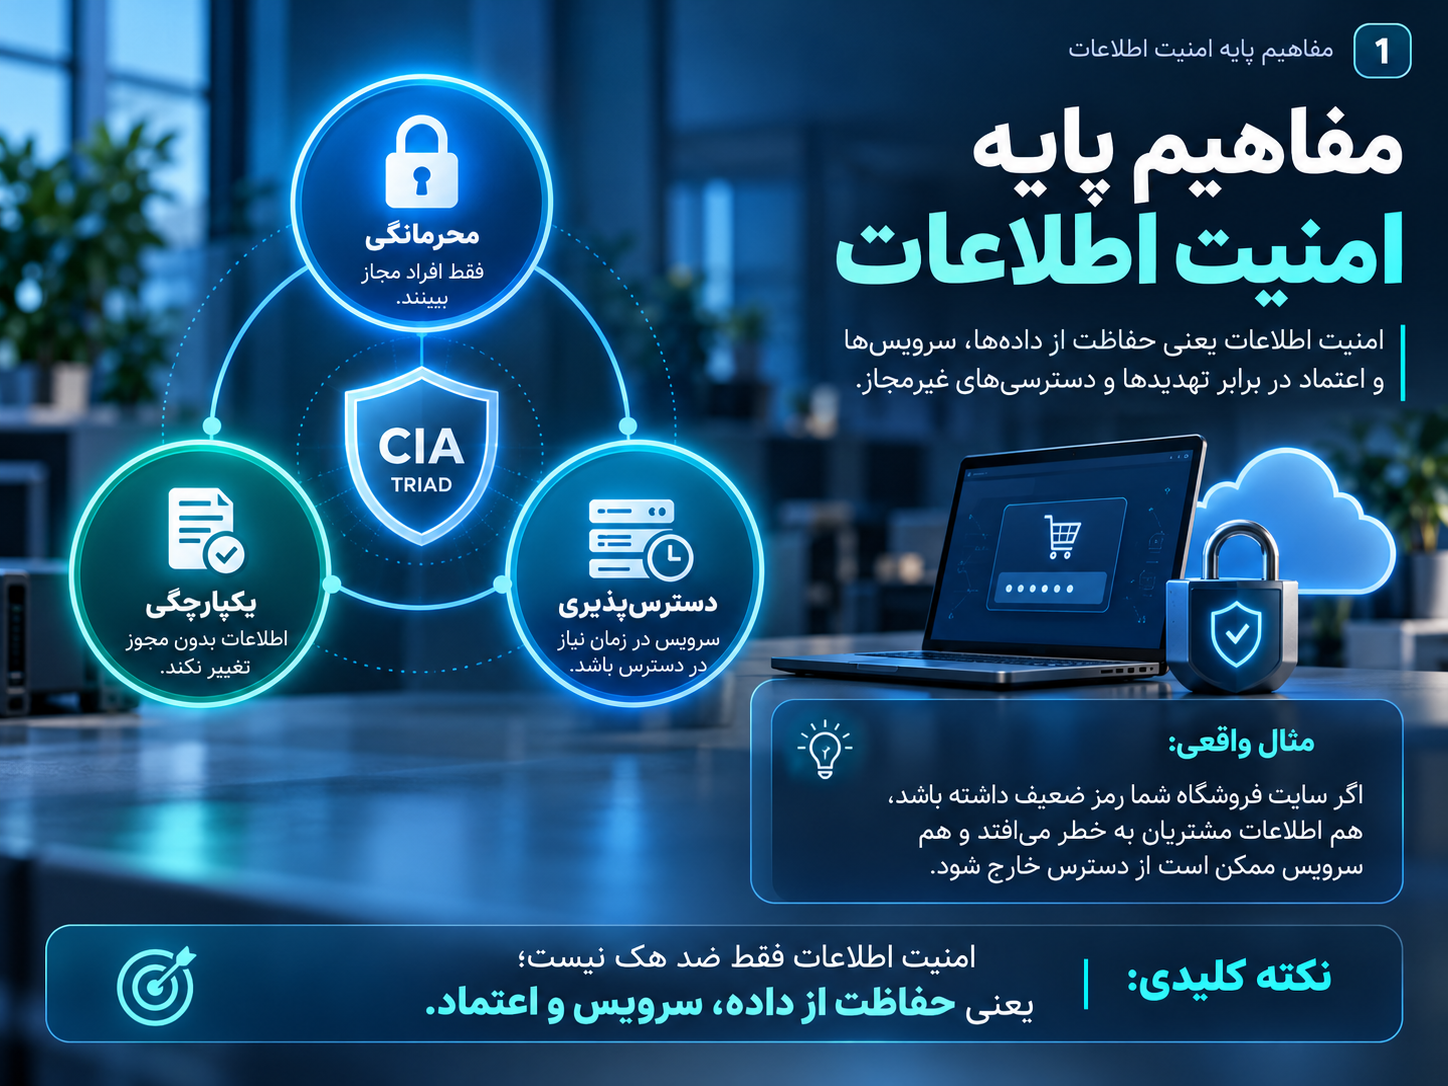
امنیت اطلاعات فقط جلوگیری از هکشدن نیست؛ بلکه حفاظت از دادهها و سرویسها در برابر دسترسی غیرمجاز، تغییرات ناخواسته و اختلال در عملکرد است.
سه اصل بنیادین امنیت اطلاعات با عنوان CIA Triad شناخته میشوند:
-
محرمانگی (Confidentiality): فقط افراد مجاز اطلاعات را ببینند.
-
یکپارچگی (Integrity): اطلاعات بدون مجوز تغییر نکنند.
-
دسترسپذیری (Availability): اطلاعات و خدمات هنگام نیاز قابل استفاده باشند.
مثال کاربردی: فروشگاه اینترنتی
فرض کنید یک فروشگاه آنلاین اطلاعات مشتریان، موجودی کالا و سفارشها را ثبت میکند.
اگر اطلاعات مشتریان افشا شود، محرمانگی نقض شده است. اگر قیمت یک محصول بدون مجوز تغییر کند، یکپارچگی دادهها آسیب دیده است. اگر سایت هنگام پرداخت مشتری قطع شود، دسترسپذیری سرویس مختل شده است.
نکته کلیدی: یک شبکه ممکن است در برابر نفوذ مقاوم باشد، اما اگر با یک قطعی برق تمام سرویسهای آن متوقف شوند، هنوز از نظر امنیت اطلاعات کامل نیست.
۲. ISMS و ISO 27001؛ امنیت را چگونه مدیریت کنیم؟
ISMS مخفف Information Security Management System یا «سیستم مدیریت امنیت اطلاعات» است.
ISMS یک نرمافزار، فایروال یا دستگاه امنیتی نیست؛ بلکه چارچوبی مدیریتی شامل افراد، سیاستها، فرایندها و کنترلهایی است که سازمان با کمک آن ریسکهای امنیت اطلاعات را مدیریت میکند.
استاندارد ISO/IEC 27001:2022 الزامات ایجاد، اجرا، نگهداری و بهبود مستمر این سیستم را تعیین میکند.
به زبان ساده:
-
ISMS: سیستم مدیریت امنیت اطلاعات در سازمان
-
ISO 27001: الزامات استاندارد برای این سیستم
-
ISO 27002: راهنمای کنترلهای امنیت اطلاعات
نسخه ۲۰۲۲ استاندارد ISO 27002 شامل ۹۳ کنترل در چهار گروه سازمانی، انسانی، فیزیکی و فناورانه است.
مثال کاربردی: تفاوت خرید فایروال با اجرای ISMS
دو شرکت را تصور کنید.
شرکت اول یک فایروال گرانقیمت خریداری کرده، اما مشخص نیست چه کسی تنظیمات آن را تغییر میدهد، چه کسی گزارشهای امنیتی را بررسی میکند و در زمان خرابی چه اقدامی باید انجام شود.
شرکت دوم ابتدا داراییها و ریسکهای خود را شناسایی میکند، مسئولیتها را تعیین میکند، سپس متناسب با نیاز خود فایروال و سایر کنترلها را انتخاب و ارزیابی میکند.
شرکت دوم رویکردی نزدیکتر به مدیریت نظاممند امنیت اطلاعات دارد.
۳. مدیریت ریسک؛ از شناسایی تهدید تا انتخاب کنترل
در امنیت اطلاعات، هدف حذف تمام خطرات نیست؛ زیرا چنین چیزی عملاً امکانپذیر نیست. هدف، شناسایی و مدیریت ریسکها تا سطح قابلقبول برای سازمان است.
برای شروع، چهار مفهوم را بشناسیم:
-
دارایی (Asset): چیزی ارزشمند مانند اطلاعات مشتریان یا سرور شرکت
-
تهدید (Threat): عامل بالقوه ایجاد خسارت، مانند باجافزار یا خرابی سختافزار
-
آسیبپذیری (Vulnerability): ضعفی که امکان وقوع یا تشدید خسارت را فراهم میکند
-
ریسک (Risk): اثر احتمالی یک رویداد نامطلوب بر اهداف سازمان
مثال کاربردی: خرابی سرور سفارشها
فرض کنید اطلاعات سفارشهای فروشگاه فقط روی یک هارددیسک نگهداری میشوند.
دارایی، اطلاعات سفارشهاست. خرابی دیسک یا آلودگی به باجافزار یک تهدید است. نبود نسخه پشتیبان مستقل، آسیبپذیری مهم این مجموعه محسوب میشود. نتیجه احتمالی، از دست رفتن سفارشها و توقف فروش خواهد بود.
برای اولویتبندی مقدماتی میتوان احتمال وقوع و شدت پیامد را در مقیاس یک تا پنج امتیازدهی کرد.
امتیاز ریسک = احتمال وقوع × شدت پیامد
این رابطه یک روش ساده رتبهبندی است، نه فرمول الزامی ISO 27001.
برای کاهش این ریسک میتوان نسخه پشتیبان مستقل، محدودسازی دسترسی، بهروزرسانی سیستمها و آزمایش دورهای بازیابی را در نظر گرفت.
۴. تجهیزات موردنیاز؛ هر دستگاه چه نقشی در امنیت دارد؟
امنیت شبکه تنها با نرمافزار ایجاد نمیشود. تجهیزات فیزیکی نیز در کنترل ارتباطات، جداسازی بخشها، حفاظت از اطلاعات و حفظ دسترسپذیری نقش دارند.
روتر و فایروال (Router / Firewall)
روتر ارتباط بین شبکهها را برقرار میکند و فایروال اجازه عبور ترافیک را بر اساس قوانین امنیتی میدهد.
مثال: دسترسی اینترنت برای مشتریان مهمان مجاز باشد، اما دسترسی آنها به سرور سفارشها مسدود شود.
سوئیچ مدیریتی (Managed Switch)
سوئیچ مدیریتی میتواند قابلیتهایی مانند VLAN، مدیریت پورتها و نظارت بر شبکه ارائه کند.
مثال: رایانه حسابداری، سرور و شبکه مهمان در VLANهای جداگانه قرار بگیرند.
اکسسپوینت (Access Point)
اکسسپوینت اتصال بیسیم کاربران را فراهم میکند. تنظیم رمزنگاری مناسب، جداسازی وایفای مهمان و بهروزرسانی دستگاه از اقدامات مهم امنیتی آن است.
سرور و NAS
سرور خدمات سازمان را ارائه میکند و NAS میتواند برای ذخیرهسازی و تهیه نسخه پشتیبان مورد استفاده قرار گیرد.
نکته: RAID به معنی داشتن نسخه پشتیبان نیست؛ زیرا حذف تصادفی فایل یا باجافزار ممکن است اطلاعات تمام دیسکهای آرایه را تحت تأثیر قرار دهد.
UPS
منبع تغذیه بدون وقفه یا UPS هنگام قطع برق برای مدت محدودی انرژی موردنیاز تجهیزات را تأمین میکند.
مثال: با انتخاب UPS مناسب میتوان فرصت کافی برای خاموشکردن ایمن سرور و ذخیرهساز فراهم کرد.
۵. طراحی شبکه امن؛ یک معماری ساده اما اصولی
اکنون مفاهیم را در یک سناریوی کاربردی کنار هم قرار میدهیم.
فرض کنید یک کسبوکار دارای رایانه کارکنان، سرور فایل، چاپگر شبکه و اینترنت بیسیم مهمان است.
اگر تمام این دستگاهها در یک شبکه بدون کنترل دسترسی قرار بگیرند، آلودگی یا دسترسی غیرمجاز از یک بخش ممکن است سایر بخشها را نیز تهدید کند.
راهکار پیشنهادی: تفکیک شبکه با VLAN
نمونه طراحی:
-
VLAN 10 – کارکنان: رایانههای کاری با دسترسی کنترلشده به منابع موردنیاز
-
VLAN 20 – سرورها: سرور فایل، سرویسهای داخلی و ذخیرهساز
-
VLAN 30 – مهمان: دسترسی به اینترنت، بدون مجوز دسترسی به شبکه داخلی
-
VLAN 40 – تجهیزات: چاپگرها، دوربینها و دستگاههای IoT
مسیر اصلی ارتباط:
اینترنت ← مودم یا ONT ← روتر/فایروال ← سوئیچ مدیریتی ← بخشهای مختلف شبکه
اتصال تجهیزات اصلی به UPS مناسب نیز میتواند دسترسپذیری شبکه را بهبود دهد.
نکته تخصصی: VLAN بهتنهایی یک مرز امنیتی کامل نیست. برای محدودسازی ارتباط بین بخشها باید قوانین مناسب روی فایروال یا تجهیزات لایه سوم اعمال شود.
بهعلاوه، حسابهای مدیریتی باید محافظت شوند و بهروزرسانیها، ثبت رویدادها و پشتیبانگیری نیز در برنامه قرار گیرند.
۶. آغاز اجرای ISMS در هفت روز
برای آشنایی عملی با ISMS میتوان یک پروژه هفتروزه تعریف کرد. این پروژه قرار نیست در یک هفته به گواهینامه ISO 27001 منجر شود، بلکه هدف آن شروع یک فرایند مستند و قابلاندازهگیری است.
روز اول – تعیین دامنه: مشخص کنید کدام اطلاعات، تجهیزات و فرایندها در پروژه قرار میگیرند.
روز دوم – شناسایی داراییها: فهرستی از سرورها، رایانهها، تجهیزات شبکه، اطلاعات و مسئولان آنها تهیه کنید.
روز سوم – مستندسازی شبکه: نقشه توپولوژی، ارتباطات، آدرسهای شبکه و سرویسهای مهم را ثبت کنید.
روز چهارم – ارزیابی ریسک: تهدیدها و آسیبپذیریها را شناسایی و ریسکهای مهم را اولویتبندی کنید.
روز پنجم – انتخاب کنترلها: برای ریسکهای اولویتدار، کنترلهایی مانند محدودسازی دسترسی، پشتیبانگیری و بهروزرسانی را تعیین کنید.
روز ششم – اجرای اقدامات: تعدادی از کنترلهای منتخب را با رعایت برنامه تغییرات و امکان بازگشت اجرا کنید.
روز هفتم – ارزیابی نتایج: شواهد اجرا، وضعیت ریسکها و اقدامات باقیمانده را مستند کنید.
چگونه موفقیت پروژه را بسنجیم؟
سه شاخص ساده برای ارزیابی اولیه عبارتاند از:
-
پوشش داراییها: چند درصد تجهیزات و داراییهای مهم شناسایی و ثبت شدهاند؟
-
مدیریت ریسک: برای چند درصد ریسکهای با اولویت بالا، مسئول و برنامه اقدام مشخص شده است؟
-
بازیابی اطلاعات: آیا نسخه پشتیبان وجود دارد و بازیابی آزمایشی آن موفق بوده است؟
جمعبندی؛ امنیت یک فرایند است، نه یک محصول
در این مقاله دیدیم که امنیت اطلاعات از سه اصل محرمانگی، یکپارچگی و دسترسپذیری آغاز میشود و با مدیریت ریسک، انتخاب کنترلها و نظارت مستمر ادامه پیدا میکند.
استاندارد ISO/IEC 27001 چارچوب مدیریتی این مسیر را فراهم میکند و تجهیزاتی مانند فایروال، سوئیچ مدیریتی، سرور، NAS و UPS به اجرای بخشی از کنترلهای موردنیاز کمک میکنند.
پیام اصلی این است: پیش از خرید تجهیزات امنیتی، ابتدا باید بدانیم از چه چیزی، در برابر چه خطری و با چه اولویتی محافظت میکنیم.
در سزالایف تلاش میکنیم دانش فنی و آشنایی با تجهیزات الکترونیکی و شبکه را در قالب آموزشهای کاربردی در اختیار علاقهمندان، دانشجویان و فعالان فناوری قرار دهیم.
فروشگاه اینترنتی سزالایف: https://sezalife.ir/
منابع
-
ISO/IEC 27001:2022 — https://www.iso.org/standard/27001
-
ISO/IEC 27002:2022 — https://www.iso.org/standard/75652.html
-
NIST Cybersecurity Framework — https://www.nist.gov/cyberframework